Digitalisasi layanan kesehatan membuat rumah sakit semakin bergantung pada data. Rekam medis elektronik, hasil pemeriksaan, informasi identitas pasien, data pembayaran, hingga data penelitian kini tersimpan dan dipertukarkan melalui berbagai sistem dan perangkat.
Di sisi lain, semakin banyaknya data dan titik akses juga memperluas risiko kebocoran. IBM Cost of a Data Breach Report 2025 mencatat bahwa rata-rata biaya pelanggaran data di sektor healthcare mencapai US$7,42 juta, tertinggi dibandingkan industri lain selama 14 tahun berturut-turut.
Karena itu, rumah sakit tidak cukup hanya mengetahui adanya ancaman siber. Organisasi juga perlu mengetahui di mana data sensitif berada, bagaimana data digunakan, serta bagaimana mencegah data tersebut keluar dari lingkungan yang seharusnya.
Di sinilah Data Security Posture Management (DSPM) dan Data Loss Prevention (DLP) memiliki peran penting.
Mengapa Data Pasien Menjadi Target Utama Serangan Siber?
Data pasien merupakan salah satu aset informasi paling sensitif dalam industri kesehatan. Di dalamnya dapat terdapat identitas pribadi, rekam medis, hasil laboratorium, diagnosis, informasi asuransi, hingga informasi pembayaran.
Ketika data tersebut terekspos, dampaknya tidak hanya berkaitan dengan privasi pasien. Rumah sakit juga dapat menghadapi gangguan operasional, kerugian finansial, tuntutan hukum, serta penurunan kepercayaan pasien.
Besarnya risiko ini terlihat dari data Verizon 2025 Data Breach Investigations Report (DBIR). Untuk sektor healthcare, Verizon mencatat 1.710 insiden, dengan 1.542 insiden yang melibatkan confirmed data disclosure. Data yang paling banyak terdampak antara lain medical data (45%) dan personal data (40%).
Menariknya, risiko tidak hanya berasal dari serangan eksternal. Dalam data Verizon tersebut, pelaku breach di sektor healthcare terdiri dari external actors sebesar 67% dan internal actors sebesar 30%.
Artinya, rumah sakit perlu memandang keamanan data secara lebih luas. Perlindungan tidak cukup hanya dengan mengamankan perimeter jaringan, tetapi juga harus mampu mengawasi data dan aktivitas pengguna di berbagai channel.
Terlebih lagi, lingkungan IT rumah sakit saat ini semakin kompleks. Data dapat berada di data center, cloud, endpoint, aplikasi rumah sakit, email, hingga perangkat pengguna. Tanpa visibilitas yang memadai, security team dapat kesulitan menjawab pertanyaan mendasar:
- Data sensitif apa saja yang dimiliki rumah sakit?
- Di mana data tersebut disimpan?
- Siapa yang dapat mengaksesnya?
- Apakah terdapat data sensitif yang terekspos?
- Bagaimana jika pengguna mencoba mengirim data tersebut ke luar organisasi?
Untuk menjawab kebutuhan tersebut, rumah sakit membutuhkan pendekatan yang dimulai dari data visibility dan classification, kemudian dilanjutkan dengan protection dan enforcement.
DSPM: Mengetahui di Mana Data Sensitif Rumah Sakit Berada
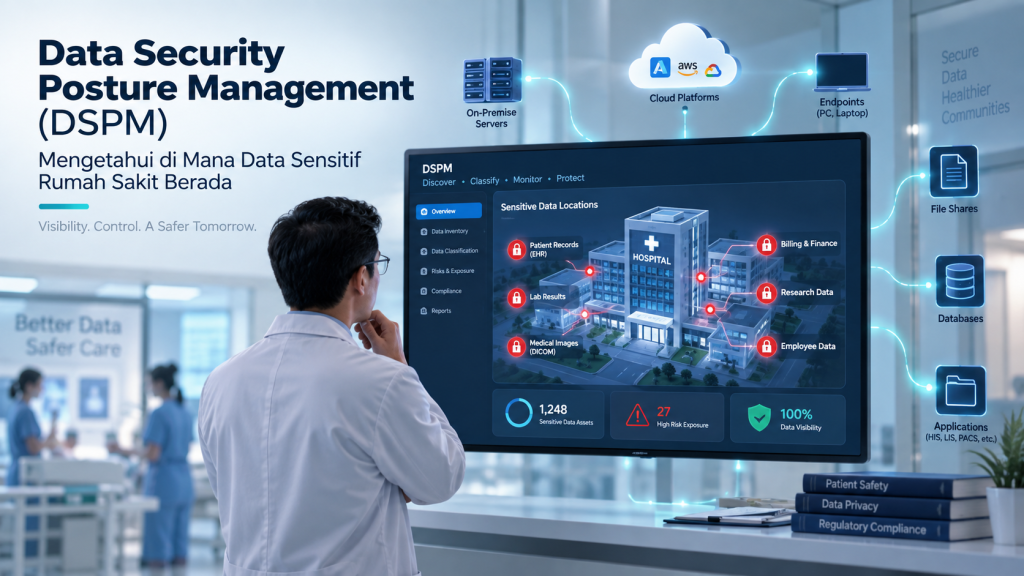
Salah satu tantangan terbesar dalam melindungi data adalah tidak semua organisasi memiliki visibilitas penuh terhadap data yang mereka miliki.
Rumah sakit dapat memiliki berbagai repository yang menyimpan informasi sensitif, mulai dari electronic medical record (EMR), database, file server, cloud storage, hingga berbagai aplikasi pendukung. Seiring pertumbuhan data, menemukan dan mengklasifikasikan informasi sensitif secara manual menjadi semakin sulit.
Di sinilah Data Security Posture Management (DSPM) berperan.
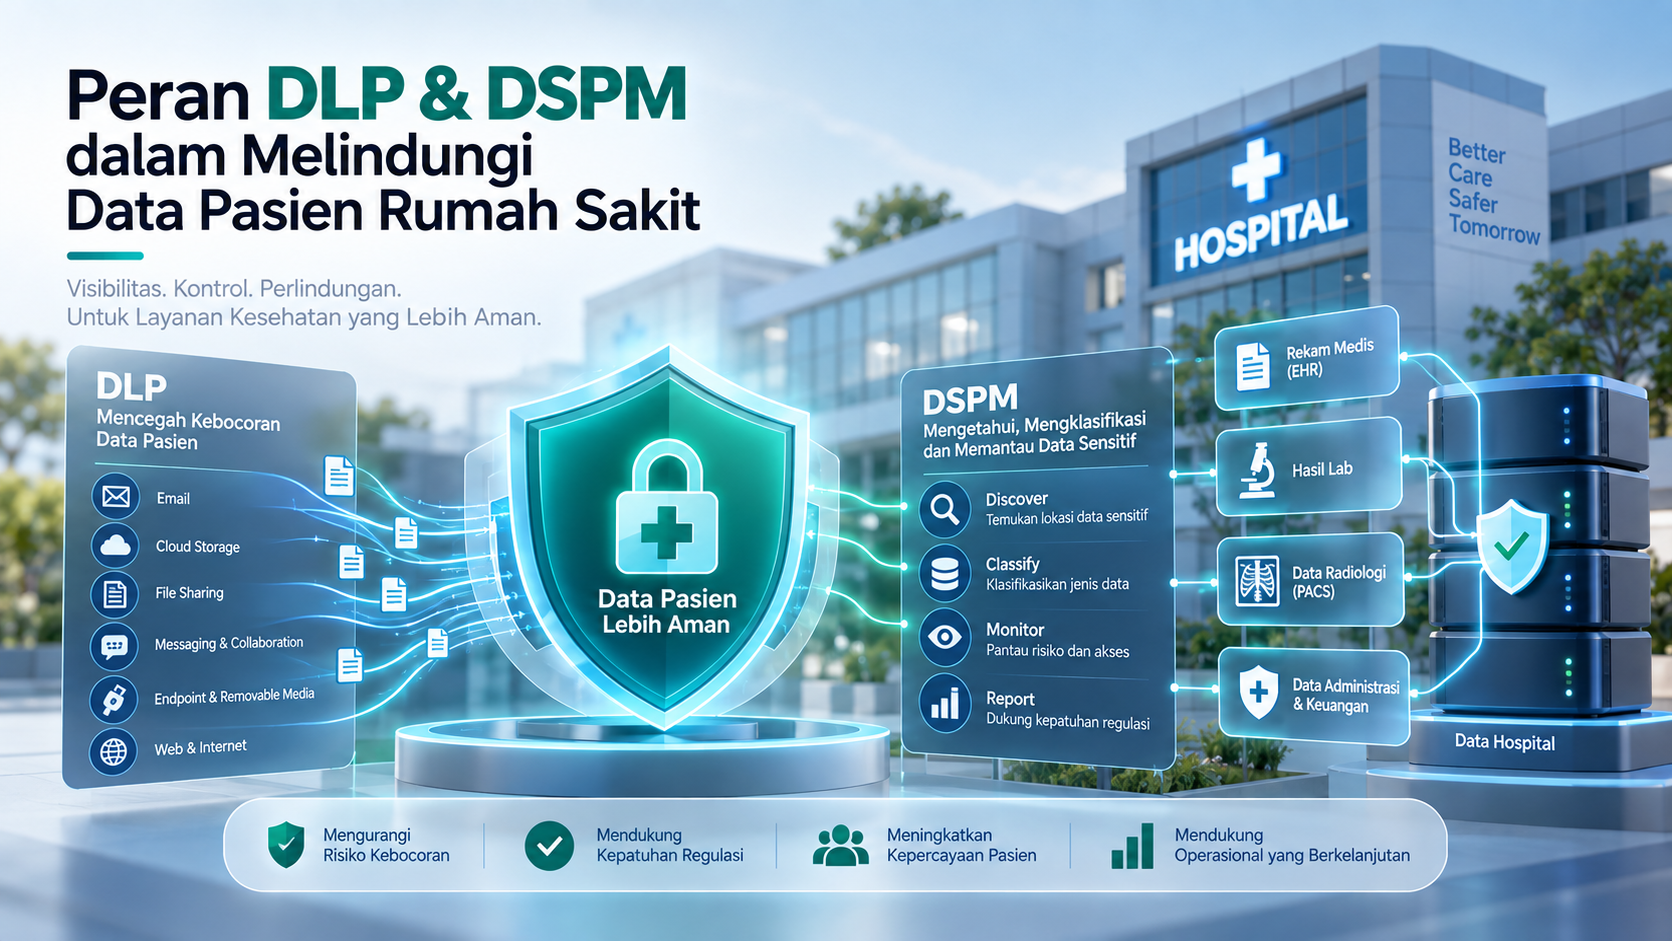
DSPM membantu organisasi mendapatkan visibilitas terhadap data, termasuk menemukan, mengklasifikasikan, dan mengidentifikasi risiko terhadap data sensitif. Dalam dokumentasi resminya, Forcepoint menjelaskan DSPM sebagai solusi untuk discover, classify and orchestrate data dengan otomatisasi berbasis AI untuk membantu mengurangi risiko dan mendukung compliance.
Untuk rumah sakit, pendekatan ini dapat membantu security team menjawab tiga pertanyaan penting:
1. What data?
Data apa yang tergolong sensitif, seperti informasi identitas pasien, rekam medis, atau data finansial?
2. Where?
Di mana data tersebut berada—apakah di server lokal, database, cloud, atau repository lainnya?
3. What risk?
Apakah data tersebut memiliki exposure atau akses yang berpotensi meningkatkan risiko?
Forcepoint DSPM menggunakan AI Mesh untuk membantu proses discovery dan classification data di berbagai lingkungan. Forcepoint juga menjelaskan bahwa DSPM dirancang untuk memberikan visibilitas dan kontrol terhadap data yang tersebar di cloud platform maupun server.
Dengan demikian, DSPM dapat menjadi fondasi sebelum rumah sakit menerapkan kontrol perlindungan data. Bagaimana melindungi data dengan tepat jika organisasi sendiri belum mengetahui di mana data sensitif tersebut berada?
DLP: Mencegah Data Pasien Keluar ke Tangan yang Salah
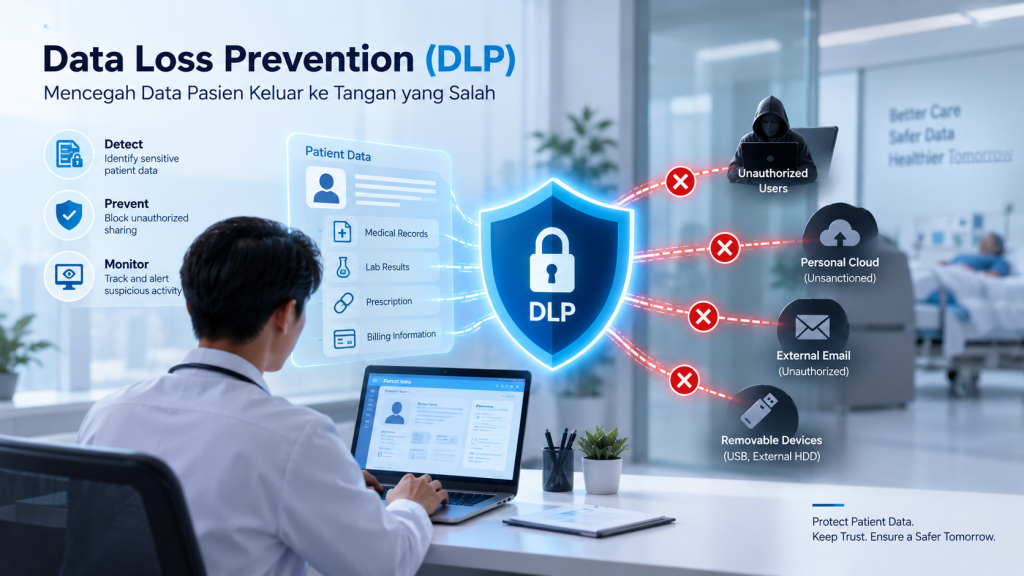
Jika DSPM membantu menjawab “di mana data sensitif berada?”, maka Data Loss Prevention (DLP) berfokus pada pertanyaan berikutnya:
Bagaimana memastikan data tersebut tidak keluar atau digunakan dengan cara yang tidak semestinya?
Dalam operasional rumah sakit, data pasien dapat berpindah melalui berbagai channel. Misalnya, seorang staf mengirim dokumen melalui email, mengunggah file ke cloud application, menyalin data ke removable storage, atau mengaksesnya melalui endpoint.
Setiap aktivitas tersebut dapat menjadi jalur potensial untuk data leakage.
Forcepoint DLP dirancang untuk memberikan perlindungan terhadap data di berbagai channel, termasuk cloud, web, email, endpoint, dan network. Forcepoint juga menyediakan kemampuan untuk menerapkan kebijakan perlindungan secara terpusat.
Pada endpoint, misalnya, Forcepoint DLP dapat memonitor aktivitas seperti copy, paste, print, screen capture, penggunaan external drive, web activity, hingga aktivitas email dan memungkinkan administrator melakukan monitoring maupun blocking berdasarkan kebijakan yang ditentukan.
Bayangkan sebuah skenario sederhana:
Seorang staf rumah sakit hendak mengirim file yang berisi data pasien melalui email pribadi.
Dengan DLP, organisasi dapat menerapkan kebijakan untuk mendeteksi informasi sensitif tersebut dan mengambil tindakan yang sesuai—misalnya memberikan peringatan, melakukan monitoring, atau memblokir aktivitas sesuai konfigurasi kebijakan.
Hal serupa dapat diterapkan ketika data hendak diunggah ke web atau cloud application yang tidak diperbolehkan. Dengan pendekatan tersebut, perlindungan data tidak hanya dilakukan ketika data disimpan, tetapi juga ketika data digunakan dan berpindah.
Forcepoint DLP & DSPM: Perlindungan Data Pasien Secara Menyeluruh
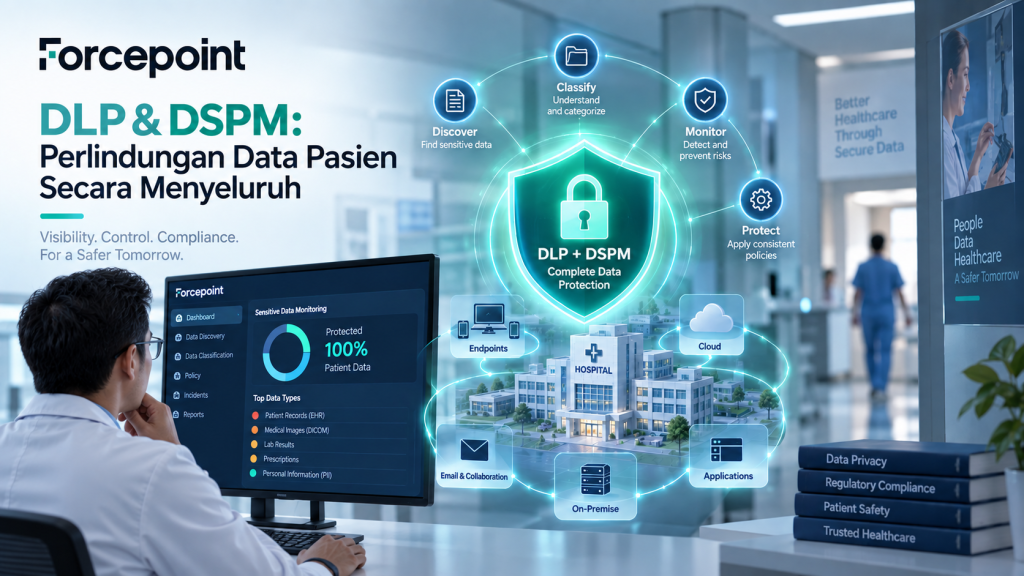
DSPM dan DLP pada dasarnya memiliki fungsi yang berbeda, tetapi keduanya dapat saling melengkapi.
DSPM memberikan visibility. DLP memberikan enforcement.
DSPM membantu menemukan dan mengklasifikasikan data sensitif serta memahami risiko pada data tersebut. Setelah data teridentifikasi, DLP dapat membantu menerapkan kebijakan untuk mengontrol bagaimana data tersebut digunakan dan berpindah.
Secara sederhana, pendekatannya dapat digambarkan sebagai:
Discover → Classify → Identify Risk → Define Policy → Monitor → Prevent
Misalnya, DSPM menemukan bahwa sebuah repository cloud menyimpan sejumlah besar data pasien yang sensitif. Informasi tersebut kemudian dapat menjadi dasar bagi security team untuk menentukan kebijakan perlindungan.
Ketika seorang pengguna mencoba mengirim atau mengunggah data tersebut melalui channel yang tidak sesuai kebijakan, DLP dapat mendeteksi aktivitas tersebut dan menerapkan tindakan yang telah ditentukan.
Lindungi Data Pasien Sebelum Menjadi Target Serangan
Data pasien merupakan aset kritis yang membutuhkan perlindungan mulai dari discovery, classification, hingga enforcement.
Dengan pendekatan Forcepoint DSPM dan DLP, rumah sakit dapat membangun visibilitas yang lebih baik terhadap data sensitif sekaligus menerapkan kontrol untuk membantu mencegah kebocoran melalui berbagai channel.
Ingin mengetahui seberapa aman data sensitif di lingkungan rumah sakit Anda?
Konsultasikan kebutuhan Data Security & Cybersecurity rumah sakit bersama NashTa.
Temukan data sensitif Anda. Pahami risikonya. Lindungi sebelum terlambat.