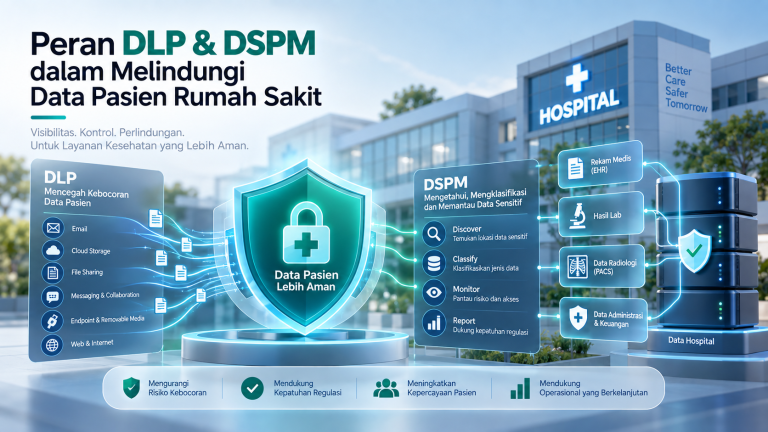
Digitalisasi healthcare membuat pertukaran data semakin terhubung. Mulai dari Electronic Medical Record (EMR), Sistem Informasi Manajemen Rumah Sakit (SIMRS), aplikasi kesehatan, cloud, API, hingga SATUSEHAT, berbagai sistem kini saling terintegrasi untuk mendukung pelayanan yang lebih cepat dan efisien. Namun, semakin banyak sistem yang terhubung, semakin banyak pula data yang bergerak di dalam ekosistem healthcare, termasuk data pasien seperti identitas, riwayat kesehatan, dan hasil pemeriksaan yang membutuhkan perlindungan.
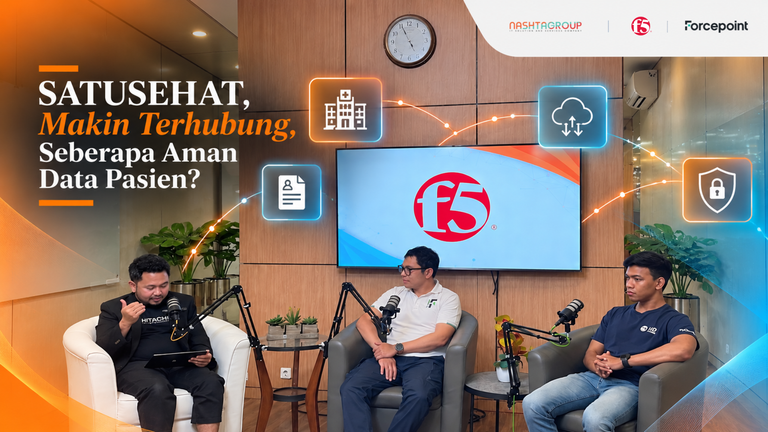
Karena itu kebutuhan security tidak hanya tentang menghubungkan tetapi juga memastikan koneksi tetap aman dan data pasien terlindungi. Jika healthcare semakin terhubung, konektivitas saja tidak cukup. Hal ini menjadi salah satu pembahasan dalam NashTalk Podcast bersama Ferdy Firmansyah selaku Network & Security Solutions Architect dari F5 dan August Lukiyanto selaku Account Manager dari Forcepoint, yang dipandu oleh Rio Rizkijandi, Lead Project Manager NashTa Group.
Healthcare Semakin Terhubung, Data Pasien Semakin Banyak Bergerak
Connected healthcare membuat data pasien tidak lagi bekerja dalam satu sistem yang berdiri sendiri. Berbagai aplikasi perlu saling berkomunikasi agar informasi dapat digunakan ketika dibutuhkan. Di sinilah API, cloud, application, dan external system menjadi bagian dari ekosistem pertukaran data. Namun, setiap koneksi juga berarti ada jalur yang perlu diperhatikan.
Data yang berpindah antar sistem perlu diketahui dari mana data berasal, ke mana data pergi, siapa yang mengakses, dan untuk kebutuhan apa data tersebut digunakan. Karena itu, semakin banyak sistem yang terhubung, semakin penting pula organisasi memiliki visibility terhadap pergerakan data. Dan salah satu bagian yang perlu mendapat perhatian adalah API sebagai jalur komunikasi antar sistem.
Pada podcast, pembahasan mengenai API dianalogikan seperti pintu masuk. Sebelum seseorang dapat masuk, harus ada proses untuk memastikan bahwa orang tersebut memang memiliki akses. Hal yang sama berlaku pada API. Sistem perlu memastikan bahwa pihak yang meminta akses memang merupakan pihak yang valid. Jika tidak, akses yang seharusnya hanya dimiliki oleh satu pihak dapat terbuka kepada pihak lain.
Jika konteks data pasien, kondisi tersebut dapat menjadi masalah serius karena akses yang tidak sesuai dapat membuka informasi yang seharusnya tidak dapat diakses oleh pihak tersebut. Karena itu, authentication menjadi salah satu bagian penting dalam API security. Seperti yang disampaikan dalam diskusi NashTalk “Kita harus melakukan autentikasi terlebih dahulu dari sisi API, dan juga si API tersebut juga harus aman, sehingga benar-benar hanya orang valid yang bisa mengakses data-data kita.” Ujar Ferdy Firmansyah dari F5.
Baca juga : API Discovery dan Security: Melindungi Data Pasien Rumah Sakit
Dengan kata lain, ketika API digunakan sebagai jalur pertukaran data, organisasi perlu memastikan bahwa pihak yang mengakses API memang terautentikasi dan memiliki kewenangan untuk mengakses data tersebut.
Punya Akses ke Sistem Bukan Berarti Bisa Mengakses Semua Data Pasien
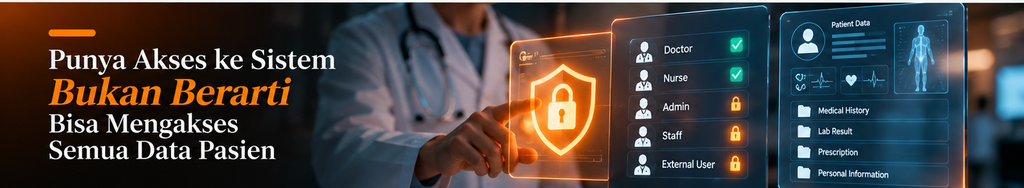
Salah satu hal yang dibahas dalam podcast adalah batas antara akses ke sistem dan akses ke data. Seseorang mungkin memiliki legitimate access ke sistem rumah sakit. Namun, apakah itu berarti orang tersebut otomatis boleh mengakses seluruh data pasien? Jawabannya tidak sesederhana itu.
Kebutuhan akses setiap pengguna dapat berbeda. Dokter mungkin membutuhkan informasi tertentu untuk mendukung pemeriksaan pasien. Pengguna lain mungkin hanya membutuhkan data yang berkaitan dengan fungsi atau tanggung jawabnya. Karena itu, security perlu memperhatikan bukan hanya siapa yang melakukan login, tetapi juga akses apa yang dimiliki setelah berhasil masuk.
Dalam NashTalk podcast, pembahasan ini mengarah pada pentingnya authentication dan pembatasan akses agar data tidak dapat diakses secara sembarangan. Menurut August Lukiyanto dari forcepoint, menekankan bahwa akses ke sistem tidak secara otomatis berarti akses ke seluruh data pasien. Selain itu, data pasien perlu diketahui sebelum dilindungi. Rumah sakit perlu memiliki pemahaman yang jelas mengenai data yang dimilikinya.
Ketika Healthcare Menggunakan AI, Security Juga Perlu Ikut Berkembang
Perkembangan healthcare tidak berhenti pada integrasi sistem. AI juga mulai digunakan untuk berbagai kebutuhan, termasuk membantu dokter dalam proses tertentu. Namun, penggunaan AI tetap melibatkan data dan API. Dalam diskusi NashTalk, dijelaskan bahwa secara fundamental AI dapat menggunakan API untuk mengambil atau mengakses data. Artinya, ketika AI digunakan dalam ekosistem healthcare, API yang menjadi jalur pertukaran data juga perlu diamankan.
Selain API, model AI juga perlu mendapatkan perhatian dari sisi security. Salah satu pendekatan yang dibahas adalah melakukan penetration testing terhadap API maupun model AI, kemudian menggunakan hasilnya untuk menentukan protection dan mitigation yang sesuai.
Ini menjadi penting karena perkembangan bisnis dan teknologi dapat berjalan dengan cepat. Security perlu mampu mengimbangi perkembangan tersebut.
Baca juga : Transformasi Healthcare 2026: Mengupas Tuntas Peran Big Data dan AI Bersama NashTa Group
Seperti yang dibahas dalam NashTalk, ketika bisnis bergerak cepat sementara security tidak ikut berkembang, risiko kebocoran data dapat kembali muncul terutama ketika sistem memproses data pribadi yang sensitif.
4 Hal yang Perlu Diperhatikan dalam Connected Healthcare
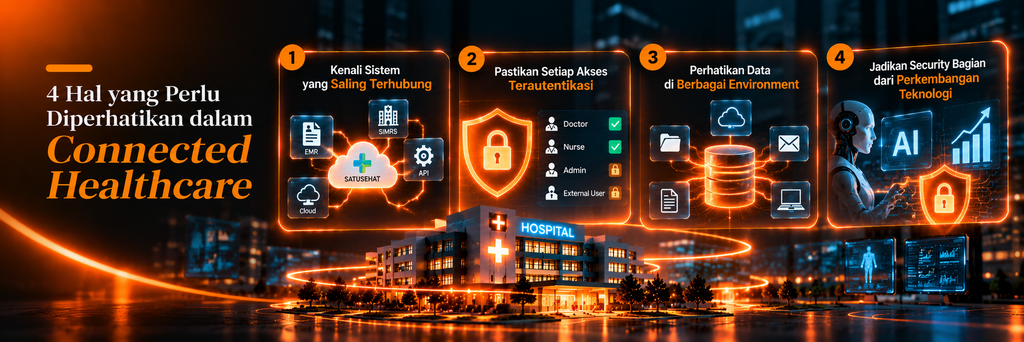
Dari pembahasan NashTalk, terdapat beberapa hal yang dapat menjadi perhatian ketika rumah sakit semakin menghubungkan sistem dan data.
- Kenali Sistem yang Saling Terhubung
Pahami application, API, EMR, SIMRS,SATUSEHAT, cloud, dan external application yang menjadi bagian dari ekosistem
- Pastikan Setiap Akses Terautentikasi
Authentication membantu memastikan pihak yang mengakses sistem atau API memang merupakah pihak yang valid
- Perhatikan Data di Berbagai Environment
Data dapat berada di application, email, file, cloud, endpoint, dan berbagai channel lainnya. Karena itu, protection perlu mempertimbangkan bagaimana data bergerak di dalam ekosistem.
- Jadikan Security Bagian dari Perkembangan Teknologi
Ketika rumah sakit mengadopsi teknologi seperti API, cloud, AI, maupun aplikasi eksternal, kebutuhan security juga perlu dipertimbangkan sejak awal. Dengan begitu, inovasi dapat tetap berjalan tanpa mengabaikan perlindungan terhadap data.
Sudah Tahu Seberapa Aman Data di Environment Healthcare Anda?
Setiap rumah sakit memiliki sistem, aplikasi, data, dan kebutuhan akses yang berbeda. Karena itu, pendekatan security juga perlu disesuaikan dengan kondisi dan kebutuhan masing-masing environment.
Sebelum menambah sistem, memperluas integrasi, atau mengadopsi teknologi baru, penting untuk memahami terlebih dahulu bagaimana kondisi environment saat ini, bagaimana data bergerak, dan area mana yang masih perlu diperkuat.
NashTa Group membantu organisasi healthcare memahami kondisi environment saat ini dan mengeksplorasi kebutuhan Cyber Security & Infrastructure, Data & AI, serta Business Solution & Application.
Mulai dari API Security, Data Protection, Application Security, hingga Cyber Security Assessment, kami dapat membantu mengidentifikasi area yang perlu diperhatikan sesuai dengan kebutuhan bisnis dan teknologi Anda.
Ingin mengetahui area security mana yang perlu diperkuat di environment healthcare Anda?
Diskusikan kebutuhan security dan data environment healthcare Anda bersama NashTa Group.