Digitalisasi layanan kesehatan membuat API semakin penting dalam menghubungkan berfbagai aplikasi dan sistem, mulai dari Electronic Medical Record (EMR), aplikasi pasien, telemedicine, laboratorium, farmasi, hingga sistem pembayaran dan asuransi.
Namun, semakin banyak API yang digunakan, semakin luas pula attack surface yang harus diamankan. API dapat menjadi jalur pertukaran data sensitif, termasuk informasi pribadi dan data kesehatan pasien.
OWASP menjelaskan bahwa API secara alami dapat mengekspos logika aplikasi dan data sensitif seperti Personally Identifiable Information (PII) sehingga menjadi target yang menarik bagi penyerang.
Karena itu, keamanan API healthcare tidak cukup hanya dengan memastikan aplikasi dapat berjalan. Rumah sakit juga perlu mengetahui API apa saja yang aktif, data apa yang diproses, siapa yang mengaksesnya, dan apakah setiap endpoint telah mendapatkan perlindungan yang sesuai.
Mengapa API Menjadi Target Penting dalam Healthcare?
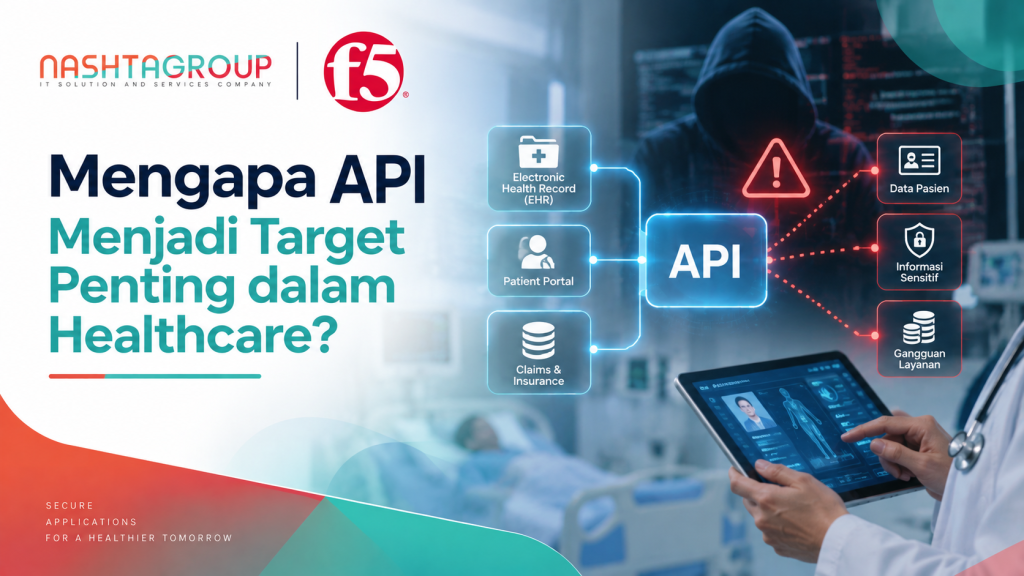
API memungkinkan berbagai sistem healthcare untuk saling berkomunikasi secara cepat. Ketika pasien menggunakan aplikasi untuk melihat hasil pemeriksaan, misalnya, aplikasi tersebut dapat berkomunikasi dengan sistem backend rumah sakit melalui API.
Hal yang sama dapat terjadi pada integrasi antara EMR, laboratorium, pharmacy system, telemedicine platform, aplikasi mobile, dan sistem pihak ketiga.
Kemudahan integrasi ini membawa manfaat besar bagi operasional rumah sakit, tetapi juga menciptakan permukaan serangan baru.
Salah satu tantangan utama adalah bahwa API dapat memiliki berbagai endpoint, versi, metode autentikasi, serta aturan akses. Ketika API berkembang tanpa inventaris dan pengamanan yang konsisten, organisasi dapat kehilangan visibilitas terhadap endpoint yang sebenarnya aktif.
OWASP API Security Top 10 2023 menempatkan Broken Object Level Authorization (BOLA) sebagai risiko API nomor satu. Risiko lainnya mencakup broken authentication, broken function-level authorization, unrestricted resource consumption, security misconfiguration, hingga improper inventory management.
Bagi rumah sakit, masalah tersebut menjadi semakin serius karena API dapat menjadi penghubung menuju data pasien.
Bayangkan sebuah API yang digunakan untuk mengambil informasi rekam medis. Jika mekanisme otorisasi pada endpoint tersebut tidak diterapkan dengan benar, pengguna yang seharusnya hanya dapat mengakses datanya sendiri berpotensi mencoba mengakses data pasien lain.
Karena itu, API Security healthcare perlu melihat API bukan sekadar sebagai komponen teknis, tetapi sebagai salah satu pintu menuju aset data yang sangat sensitif.
API Discovery: Menemukan API yang Tidak Terlihat
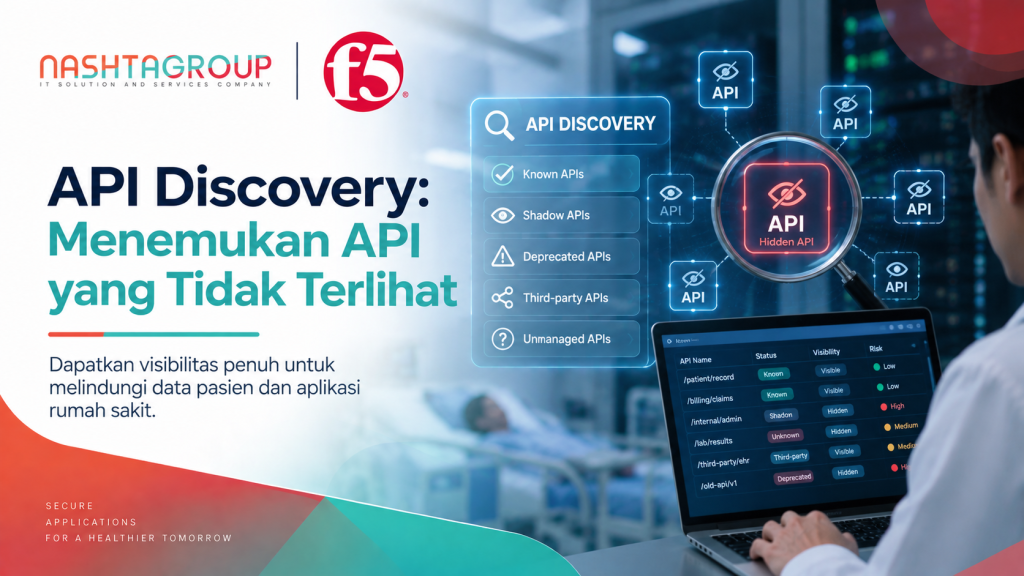
Salah satu langkah pertama dalam keamanan API rumah sakit adalah mengetahui seluruh API yang dimiliki dan digunakan.
Masalahnya, inventory API tidak selalu sederhana. API dapat dibuat oleh tim developer yang berbeda, digunakan oleh aplikasi lama, terhubung dengan pihak ketiga, atau muncul sebagai bagian dari perkembangan aplikasi baru.
Inilah yang sering disebut sebagai API sprawl. Semakin banyak aplikasi dan integrasi yang dibangun, semakin sulit memastikan seluruh endpoint terdokumentasi dan mendapatkan perlindungan yang sama.
OWASP memasukkan Improper Inventory Management sebagai salah satu dari API Security Top 10. Menurut OWASP, API biasanya memiliki lebih banyak endpoint dibandingkan aplikasi web tradisional sehingga dokumentasi dan inventaris host serta versi API yang selalu diperbarui menjadi penting.
Untuk mengatasi masalah tersebut, F5 Distributed Cloud API Security menyediakan kemampuan Automatic API Discovery. F5 dapat menemukan dan memetakan endpoint melalui kombinasi analisis repository kode, inspeksi traffic runtime, serta external web crawling. Solusi tersebut juga dapat menghasilkan OpenAPI Specification (OAS) secara otomatis.
F5 juga menyediakan kemampuan untuk mengidentifikasi shadow APIs, yaitu API yang mungkin belum masuk dalam inventory resmi organisasi. Dokumentasi F5 menjelaskan bahwa proses discovery dapat memberikan endpoint learning, behavioral analysis, sensitive-data detection, inventory, serta shadow sets.
Bagi rumah sakit, kemampuan tersebut membantu menjawab pertanyaan penting:
- API apa saja yang sedang aktif?
- Endpoint mana yang terhubung dengan aplikasi healthcare?
- Apakah terdapat shadow API?
- API mana yang memproses data sensitif?
- Versi API mana yang sudah tidak seharusnya digunakan?
Dengan API Discovery, security team dapat membangun visibilitas sebelum menentukan kontrol perlindungan.
API Security: Melindungi API dan Data Pasien
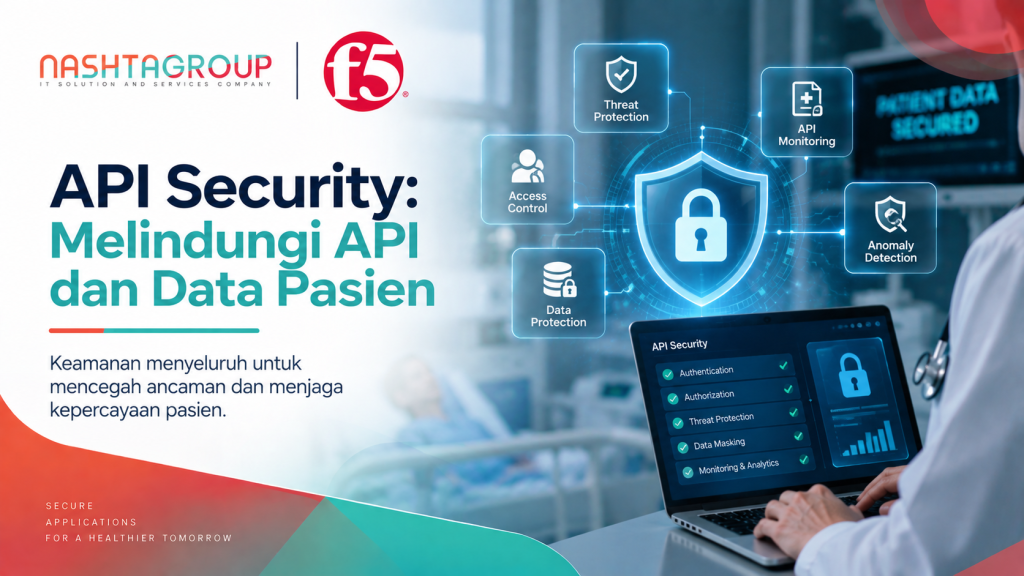
Setelah API berhasil ditemukan dan dipetakan, langkah berikutnya adalah memastikan setiap endpoint mendapatkan perlindungan yang sesuai.
API Security bertujuan mengidentifikasi dan mengurangi risiko yang secara khusus muncul pada API. Ini berbeda dengan sekadar melindungi website, karena API memiliki karakteristik, pola akses, dan risiko yang berbeda.
OWASP API Security Top 10 2023 menunjukkan bahwa banyak risiko API berkaitan dengan authorization dan access control. Bahkan, tiga dari lima risiko teratas pada edisi tersebut berhubungan dengan authorization.
Dalam lingkungan healthcare, kontrol tersebut menjadi sangat penting.
Sebagai contoh, API yang digunakan untuk mengambil data pasien harus mampu membedakan siapa yang melakukan request, data apa yang boleh diakses, dan tindakan apa yang diizinkan.
Selain access control, rumah sakit juga perlu memperhatikan:
- Authentication
Memastikan identitas pengguna atau aplikasi yang mengakses API dapat diverifikasi. - Authorization
Memastikan pengguna hanya dapat mengakses resource dan fungsi yang memang menjadi haknya. - Sensitive Data Exposure
Mengidentifikasi API yang mengirimkan informasi sensitif seperti data pasien atau PII. - API Abuse
Mendeteksi pola akses yang tidak normal atau penyalahgunaan endpoint. - Rate Limiting
Membantu membatasi request berlebihan yang dapat menyebabkan penyalahgunaan resource atau denial-of-service.
Yang menarik untuk sektor healthcare, F5 menyediakan kemampuan untuk mengidentifikasi data sensitif dan tipe data yang berkaitan dengan framework compliance seperti HIPAA, PCI-DSS, dan GDPR, serta menyediakan opsi untuk membatasi, melakukan masking, atau memblokir API yang mengekspos data tersebut.
F5 Distributed Cloud API Security menyediakan kemampuan continuous monitoring, threat detection, authentication discovery, sensitive-data detection, serta API protection dan enforcement. F5 juga menyatakan bahwa solusi tersebut dapat membantu mendeteksi dan memblokir serangan yang berkaitan dengan OWASP API Top 10.
Dengan demikian, API Security tidak hanya berfokus pada “apakah API aman?”, tetapi juga “apakah API tersebut mengekspos data yang seharusnya tidak boleh terekspos?”
F5 API Security & WAF untuk Ekosistem Healthcare
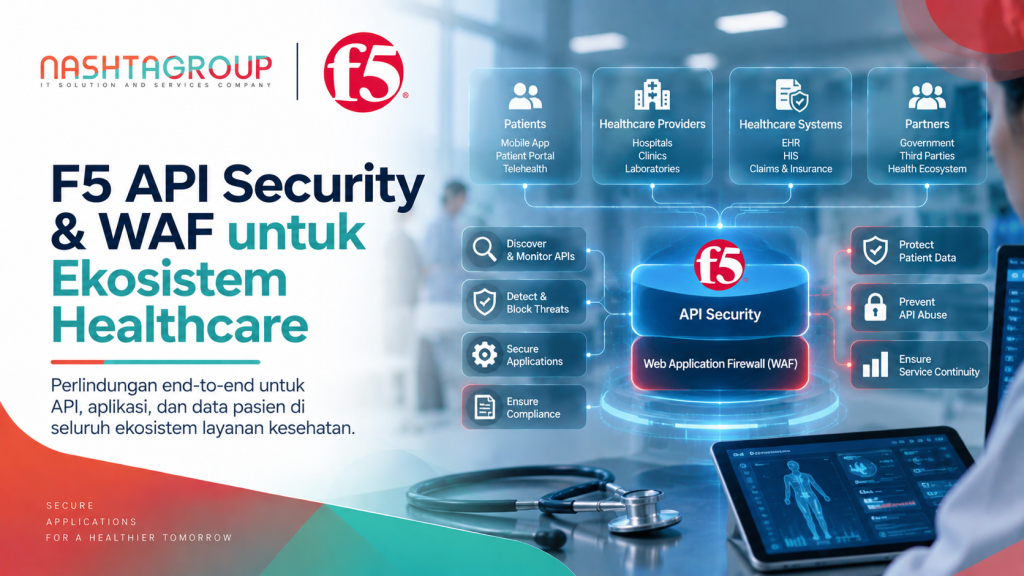
Melindungi aplikasi healthcare tidak cukup hanya dengan mengamankan API. Rumah sakit juga perlu melindungi web application, API endpoint, dan traffic yang mengarah ke aplikasi tersebut.
Di sinilah kombinasi API Discovery, API Security, dan Web Application Firewall (WAF) menjadi penting.
Secara sederhana, pendekatannya dapat digambarkan sebagai:
Discover → Analyze → Detect → Protect → Monitor
- Pertama, API Discovery membantu menemukan dan memetakan API yang digunakan.
- Kemudian, API Security membantu menganalisis perilaku API, mengidentifikasi risiko, mendeteksi aktivitas mencurigakan, serta menerapkan kontrol terhadap endpoint.
- Sementara itu, WAF berfungsi sebagai lapisan perlindungan untuk aplikasi web dari berbagai serangan berbasis traffic aplikasi.
F5 Distributed Cloud menggabungkan kemampuan WAF, DDoS mitigation, bot defense, API security, dan client-side defense dalam pendekatan Web Application and API Protection (WAAP).
Untuk healthcare, F5 secara khusus menyebut bahwa solusi WAAP-nya dirancang untuk membantu mengamankan healthcare applications dan patient data pada lingkungan on-premises, hybrid, maupun multicloud. F5 juga menyebut dukungan terhadap kebutuhan seperti HIPAA, HITECH, dan PCI-DSS, sekaligus perlindungan terhadap exploit, business logic abuse, ransomware, dan denial-of-service attacks.
Dengan pendekatan tersebut, rumah sakit dapat membangun perlindungan yang lebih menyeluruh:
| Lapisan | Peran |
| API Discovery | Menemukan dan memetakan API, termasuk shadow API |
| API Security | Mendeteksi risiko, anomali, dan penyalahgunaan API |
| Sensitive Data Detection | Mengidentifikasi data sensitif yang terekspos melalui API |
| API Protection | Mengontrol dan memblokir aktivitas API yang berisiko |
| WAF | Melindungi aplikasi web dari serangan berbasis aplikasi |
| Monitoring | Memberikan visibilitas terhadap traffic dan security events |
Dengan demikian, keamanan tidak hanya dilakukan pada satu titik. API, aplikasi, dan data yang diproses dapat dipantau dan dilindungi secara lebih terintegrasi.
Transformasi digital healthcare akan terus mendorong penggunaan API untuk menghubungkan aplikasi, sistem internal, layanan pasien, hingga partner eksternal. Namun, pertumbuhan API tanpa visibility dan security yang memadai dapat memperluas attack surface rumah sakit.
Karena itu, organisasi perlu memastikan bahwa setiap API teridentifikasi, dipahami, dipantau, dan dilindungi.
Dengan pendekatan F5 API Discovery, API Security, dan WAF, rumah sakit dapat membangun strategi keamanan yang lebih menyeluruh mulai dari menemukan API yang tidak terlihat hingga mendeteksi ancaman dan membantu mencegah eksploitasi.
Sudahkah seluruh API di lingkungan rumah sakit Anda teridentifikasi dan terlindungi?
Konsultasikan kebutuhan API Security & WAF untuk healthcare bersama NashTa dan temukan strategi yang sesuai dengan lingkungan aplikasi serta infrastruktur organisasi Anda.